1. Thực trạng: Cuộc thử nghiệm xâm nhập ô tô tại Australia
Tháng 9/2026, chương trình điều tra Four Corners của Đài Phát thanh và Truyền hình Australia (ABC) công bố cuộc thử nghiệm an ninh mạng trên chiếc BYD Shark 6, mẫu xe bán tải hybrid sạc điện[1]. Cuộc thử nghiệm được thực hiện bởi chuyên gia an ninh mạng Dan Hreszczuk, đồng sáng lập Fortify Labs (một doanh nghiệp tại Canberra chuyên đánh giá bảo mật các hệ thống công nghệ kết nối[2]). Trong khoảng hai tuần nghiên cứu chiếc xe, ông tìm cách xác định những thông tin có thể thu thập và các chức năng có thể bị can thiệp nếu chiếc xe bị kiểm soát từ xa.
Điểm cần làm rõ ngay từ đầu là cuộc thử nghiệm không phải một vụ tấn công được thực hiện hoàn toàn qua Internet nhắm vào một chiếc xe bất kỳ. Nhóm nghiên cứu đã trực tiếp tiếp cận phương tiện, cài đặt phần mềm của nhóm vào hệ thống thông tin giải trí và đấu nối thiết bị với mạng CAN bus (một mạng truyền thông phổ biến trên ô tô vận hành thiết bị điện tử trên xe). Fortify Labs cho biết nhóm đã tháo SIM của hệ thống kết nối do BYD cung cấp và sử dụng kết nối Internet riêng để tiến hành thử nghiệm. Việc điều khiển đèn và cần gạt nước được thực hiện thông qua thiết bị đấu nối với mạng CAN bus. Do đó, kết quả này cho thấy khả năng can thiệp vào một số chức năng của chiếc xe trong điều kiện thử nghiệm, nhưng không chứng minh rằng hệ thống máy chủ của BYD đã bị xâm nhập[3].
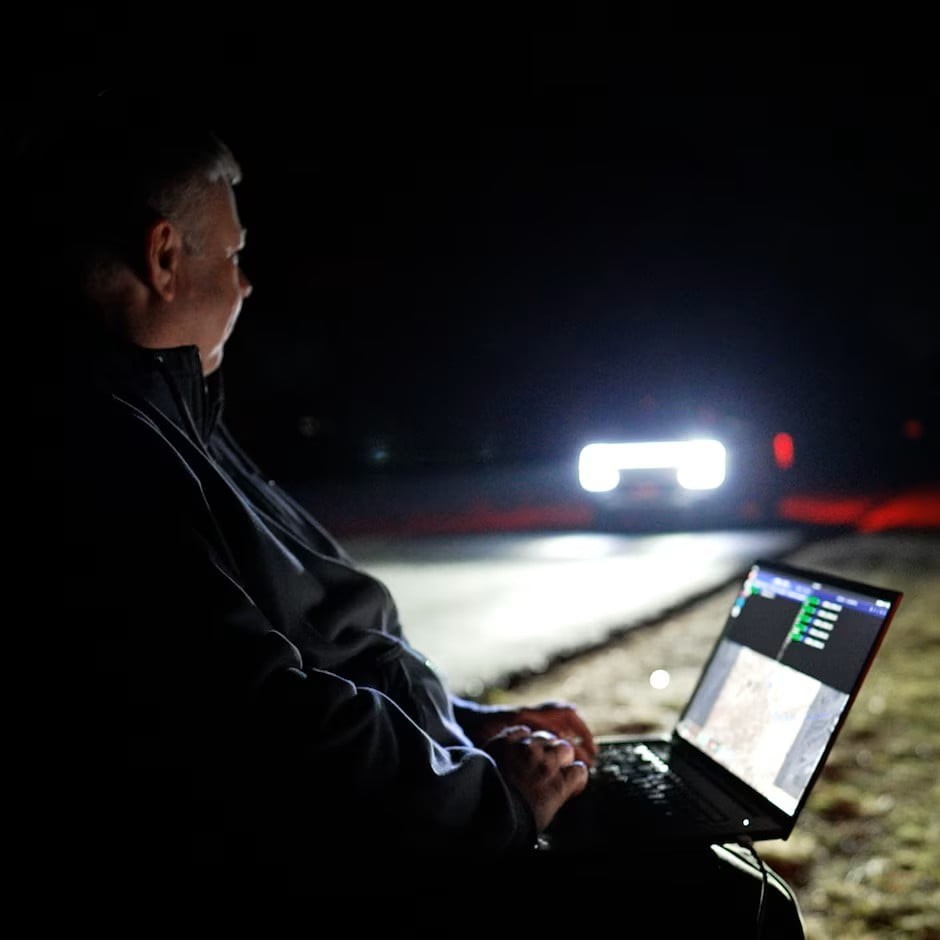
Thông qua những can thiệp kỹ thuật này, chuyên gia điều khiển từ máy tính một số chức năng như khóa cửa, hệ thống âm thanh, màn hình giải trí, đèn chiếu sáng và cần gạt nước. Trong một đoạn trình diễn khi xe đang di chuyển chậm trên đường, việc bật cần gạt nước và tắt đèn cho thấy ngay cả những chức năng không trực tiếp quyết định khả năng kiểm soát phương tiện, như phanh và hệ thống lái, vẫn có thể gây nguy hiểm. Khi các thiết bị trên xe bất ngờ hoạt động ngoài ý muốn, người lái có thể bị giật mình, mất tập trung hoặc giảm khả năng quan sát, từ đó làm gia tăng nguy cơ xảy ra tai nạn giao thông. Nhóm thử nghiệm không tiếp cận được hệ thống phanh và camera, vì vậy kết quả này không đủ cơ sở để kết luận các hệ thống an toàn trọng yếu khác cũng có thể bị chiếm quyền[4].
Một vấn đề không kém phần đáng lo ngại là nguy cơ lộ thông tin cá nhân của người sử dụng. Trong cuộc thử nghiệm, chuyên gia đã lợi dụng micro và hệ thống loa trên ô tô để phát các câu lệnh bằng giọng nói, qua đó tương tác với trợ lý Siri trên chiếc iPhone đang mở khóa được để lại trong khoang xe. Siri đã phản hồi những yêu cầu liên quan đến thông tin cá nhân. Đáng chú ý, nhóm nghiên cứu không trực tiếp xâm nhập chiếc iPhone mà lợi dụng hệ thống âm thanh của ô tô để tác động đến tính năng trợ lý giọng nói trên điện thoại. Tình huống này cho thấy thông tin cá nhân có thể đứng trước nguy cơ bị tiếp cận trái phép thông qua một thiết bị khác, ngay cả khi điện thoại không bị tấn công trực tiếp[5].
Sau chương trình, Fortify Labs cho biết đã chuyển thông tin kỹ thuật và đề xuất khắc phục cho BYD thông qua ABC; BYD Australia cũng đã ra thông báo điều tra nội bộ với sự tham gia của các bộ phận tại Australia và Trung Quốc. BYD khẳng định dữ liệu cá nhân do xe BYD tại Australia tạo ra được lưu trữ trên máy chủ tại Australia, đồng thời ủng hộ việc xây dựng quy định riêng về an ninh mạng đối với ô tô kết nối. Đây là phản hồi của doanh nghiệp, không phải kết luận kiểm toán độc lập về việc thu thập, lưu trữ hay chuyển dữ liệu[6].
Vấn đề không giới hạn ở một mẫu xe hay một hãng xe cụ thể, cũng không chỉ xuất hiện trên xe điện. Ô tô chạy xăng, hybrid hay điện đều có thể sử dụng camera, micro, định vị, phần mềm và kết nối Internet. Khi chiếc xe đồng thời là phương tiện giao thông và thiết bị xử lý dữ liệu, an toàn thông tin trở thành một phần của an toàn sử dụng phương tiện[7].
2. Cảnh báo nguy cơ: Từ quyền điều khiển phương tiện đến dữ liệu cá nhân và hệ thống AI
Trước hết, các cuộc tấn công mạng nhằm vào ô tô có thể đe dọa trực tiếp đến an toàn giao thông. Năm 2015, các chuyên gia bảo mật tại Mỹ đã trình diễn khả năng truy cập và can thiệp từ xa vào một số hệ thống điều khiển ô tô thông qua lỗ hổng bảo mật của Uconnect, hệ thống thông tin giải trí và kết nối được trang bị trên một số dòng xe. Sau sự việc, tập đoàn sản xuất ô tô Fiat Chrysler Automobiles (FCA) thông báo triệu hồi khoảng 1,4 triệu xe để khắc phục lỗ hổng. Hồ sơ của Cơ quan An toàn giao thông đường cao tốc quốc gia Mỹ (NHTSA) xác định việc khai thác lỗ hổng này có thể cho phép bên thứ ba can thiệp trái phép vào một số hệ thống điều khiển phương tiện, làm tăng nguy cơ xảy ra tai nạn giao thông. Vụ việc cho thấy lỗ hổng bảo mật phần mềm không chỉ là vấn đề công nghệ thông tin mà còn có thể trực tiếp đe dọa an toàn của người sử dụng ô tô[8].
Thứ hai, ô tô kết nối có thể thu thập những dữ liệu phản ánh đời sống riêng tư của người sử dụng: lịch sử di chuyển, vị trí thường xuyên lui tới, âm thanh trong khoang xe, hình ảnh môi trường xung quanh hoặc thông tin đồng bộ từ điện thoại. Một dữ liệu đơn lẻ có thể chưa bộc lộ nhiều thông tin, nhưng việc kết hợp vị trí, thời gian và các nguồn dữ liệu khác có thể cho phép suy đoán thói quen sinh hoạt hoặc các mối quan hệ. Do đó, rủi ro không chỉ nằm ở việc dữ liệu bị đánh cắp mà còn ở việc thu thập quá mức, sử dụng sai mục đích hoặc chia sẻ trái phép cho các chủ thể khác.
Thứ ba, cuộc thử nghiệm với trợ lý ảo Siri cho thấy một nguy cơ đáng chú ý: hacker không nhất thiết phải vượt qua cơ chế bảo mật của thiết bị thông minh để tiếp cận thông tin cá nhân, mà có thể thao túng một thiết bị khác nhằm gửi yêu cầu đến thiết bị lưu trữ những thông tin đó. Trong tình huống được ABC ghi nhận, chuyên gia đã lợi dụng hệ thống âm thanh của ô tô để tương tác với Siri trên chiếc iPhone không khóa màn hình. Cần lưu ý rằng cuộc thử nghiệm được thực hiện trong điều kiện chuyên gia đã trực tiếp tiếp cận và can thiệp kỹ thuật vào chiếc xe, còn chiếc iPhone được để lại trong khoang xe ở trạng thái không khóa màn hình. Kết quả này không chứng minh rằng hacker đã chiếm quyền điều khiển hệ thống AI trên ô tô. Cũng cần phân biệt cuộc thử nghiệm này với hình thức tấn công “chèn chỉ dẫn” vào hệ thống AI (prompt injection), trong đó kẻ xấu đưa những chỉ dẫn có chủ đích vào nội dung mà AI tiếp nhận, nhằm khiến hệ thống làm theo yêu cầu của mình thay vì tuân thủ những quy tắc hoặc giới hạn được thiết lập ban đầu.
Thứ tư, sự phát triển của AI có thể khiến các cuộc tấn công mạng trở nên nguy hiểm và khó ngăn chặn hơn. Trong báo cáo đánh giá các mối đe dọa an ninh mạng đến năm 2027, Trung tâm An ninh mạng quốc gia Anh (NCSC) cảnh báo rằng AI có thể giúp hacker phát hiện điểm yếu trong các hệ thống công nghệ, tìm cách xâm nhập và xử lý thông tin đánh cắp được nhanh chóng, hiệu quả hơn. Bên cạnh đó, khi AI ngày càng được tích hợp vào nhiều thiết bị và hệ thống, chính công nghệ này cũng có thể trở thành mục tiêu bị kẻ xấu khai thác hoặc thao túng để thực hiện những hành vi trái phép[9]. Những nguy cơ này đặt ra yêu cầu bảo vệ không chỉ dữ liệu và phần mềm, mà cả các hệ thống AI được tích hợp vào thiết bị thông minh.
3. Biện pháp: Từ tiêu chuẩn an ninh mạng phương tiện đến bảo vệ an ninh quốc gia
Phản ứng của các cơ quan quản lý cho thấy an ninh mạng trên ô tô không còn được phó mặc cho nhà sản xuất. Một trong những bước đi đáng chú ý là việc xây dựng các quy định quốc tế về an ninh mạng và cập nhật phần mềm ô tô, với sự tham gia của Ủy ban Kinh tế Liên Hợp Quốc về châu Âu (UNECE), cơ quan đóng vai trò quan trọng trong việc xây dựng và hài hòa các tiêu chuẩn, quy định kỹ thuật đối với phương tiện giao thông. Trong đó, Quy định số 155 (UN R155) đặt ra các yêu cầu về an ninh mạng và hệ thống quản lý an ninh mạng đối với phương tiện thuộc phạm vi áp dụng; Quy định số 156 (UN R156) điều chỉnh quản lý cập nhật phần mềm. Cách tiếp cận này đặt lên nhà sản xuất trách nhiệm nhận diện, theo dõi và xử lý lỗ hổng trong toàn bộ vòng đời phương tiện, thay vì chỉ kiểm tra sản phẩm tại thời điểm xuất xưởng[10].
Còn tại Mỹ, các biện pháp bảo đảm an ninh mạng ô tô không chỉ tập trung vào việc khắc phục lỗ hổng bảo mật mà còn hướng đến kiểm soát nguồn gốc công nghệ được tích hợp vào phương tiện, nhằm ngăn ngừa những nguy cơ có thể phát sinh từ chuỗi cung ứng. Tháng 1/2025, Bộ Thương mại Mỹ ban hành quy định hạn chế nhập khẩu một số phần cứng thuộc hệ thống kết nối trên ô tô, cũng như việc nhập khẩu và bán các phương tiện có sử dụng phần mềm thuộc diện kiểm soát liên quan đến Trung Quốc hoặc Nga. Đáng chú ý, cơ quan này xác định các hệ thống kết nối trên ô tô có thể bị lợi dụng để thu thập dữ liệu nhạy cảm hoặc can thiệp từ xa vào phương tiện, từ đó gây nguy hiểm cho người sử dụng và đe dọa an ninh quốc gia[11].
Tại Australia, nơi diễn ra cuộc thử nghiệm trên chiếc BYD Shark 6, những nguy cơ từ ô tô kết nối không chỉ liên quan đến khả năng phương tiện bị can thiệp từ xa mà còn đặt ra vấn đề bảo vệ dữ liệu cá nhân của người sử dụng. Đối với khía cạnh này, Australia đã có khuôn khổ pháp lý chung là Đạo luật Quyền riêng tư năm 1988 (Privacy Act 1988) và các Nguyên tắc quyền riêng tư Australia, quy định việc thu thập, sử dụng, tiết lộ và bảo vệ thông tin cá nhân của các tổ chức thuộc phạm vi điều chỉnh[12]. Tuy nhiên, bảo vệ dữ liệu cá nhân chỉ là một phần của bài toán an ninh mạng ô tô. Để giải quyết những vấn đề rộng hơn liên quan đến phương tiện kết nối và tự động hóa, Australia đang triển khai Kế hoạch hành động quốc gia giai đoạn 2024–2027[13], trong đó có việc rà soát các quy định hiện hành, xác định những khoảng trống trong quản lý và tiếp tục nghiên cứu các vấn đề về an ninh, quyền riêng tư.
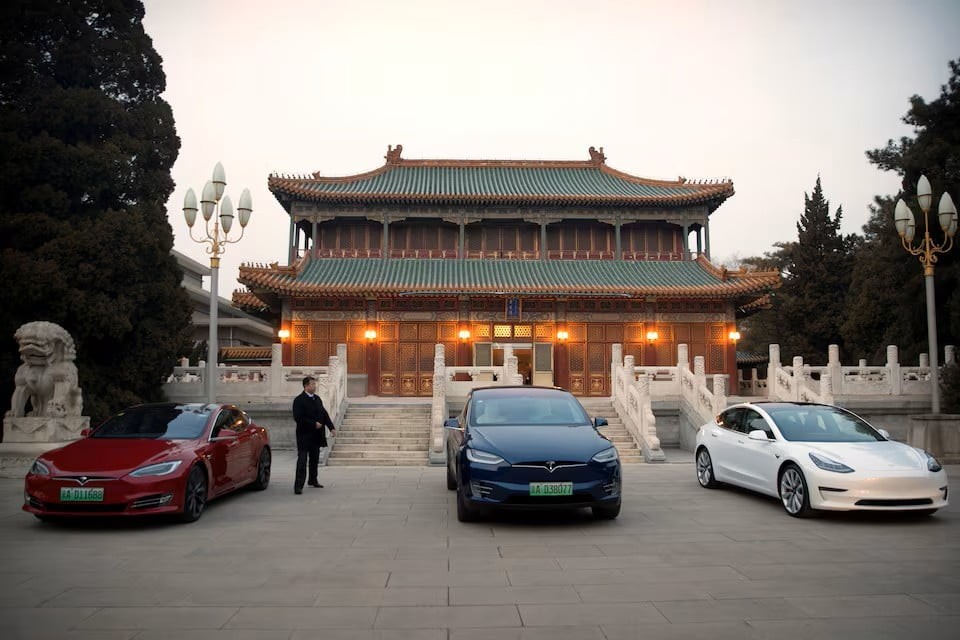
Những lo ngại về an ninh mạng ô tô còn vượt ra ngoài phạm vi giao thông dân sự, trở thành vấn đề bảo vệ an ninh tại các cơ sở quân sự. Năm 2021, Trung Quốc hạn chế ô tô điện của hãng Tesla (Mỹ) ra vào một số khu vực quân sự do lo ngại hệ thống camera trên phương tiện có thể thu thập dữ liệu nhạy cảm[14]. Đến năm 2024, một số mẫu xe Tesla được xác nhận đáp ứng yêu cầu an toàn dữ liệu tại Trung Quốc. Tháng 10/2026, quân đội Mỹ cũng cấm xe của hãng BYD (Trung Quốc) vào căn cứ không quân Kadena ở Okinawa, Nhật Bản, với lý do những phương tiện này gây ra rủi ro an ninh không thể khắc phục đối với nhân sự và hoạt động quân sự[15].
4. Kiến nghị: Tăng cường bảo mật ô tô kết nối và hệ thống AI
Việt Nam đã ban hành Luật Trí tuệ nhân tạo và bước đầu thiết lập cơ chế quản lý đối với các hệ thống AI có rủi ro cao [16]. Tuy nhiên, sự phát triển của ô tô kết nối đặt ra yêu cầu bổ sung các quy định chuyên biệt về an ninh mạng phương tiện. Từ kinh nghiệm quốc tế, Việt Nam cần nghiên cứu áp dụng các yêu cầu về kiểm tra bảo mật trước khi phương tiện được đưa ra thị trường, quản lý lỗ hổng và cập nhật phần mềm trong suốt quá trình sử dụng, đồng thời xác định rõ trách nhiệm của nhà sản xuất khi xảy ra sự cố. Việc kiểm soát không nên chỉ giới hạn ở chức năng điều khiển xe mà cần bao gồm cả hệ thống giải trí, camera, micro và các thiết bị kết nối có khả năng tiếp cận dữ liệu cá nhân.
Từ góc độ quản lý, không thể chỉ đặt câu hỏi chiếc xe có bị xâm nhập hay không. Cần xác định quyền truy cập bắt đầu ở đâu, hệ thống nào có thể truyền lệnh sang hệ thống khác, dữ liệu nào được thu thập và ai có khả năng sử dụng dữ liệu đó. Nếu một điểm yếu ở hệ thống giải trí có thể tạo đường dẫn đến thiết bị thu âm hoặc chức năng điều khiển phương tiện, việc đánh giá riêng lẻ từng bộ phận sẽ không phản ánh đầy đủ rủi ro. Ngược lại, không phải mọi kết nối đều có mức độ nguy hiểm như nhau: mức độ tác động còn phụ thuộc vào thiết kế phân tách hệ thống, quyền truy cập và điều kiện khai thác cụ thể.
Đặc biệt, cần luật hóa các yêu cầu bảo mật đối với hệ thống AI được tích hợp hoặc kết nối với ô tô, xác định rõ trách nhiệm của nhà sản xuất phương tiện và đơn vị cung cấp công nghệ trong việc ngăn chặn nguy cơ AI bị thao túng để truy cập trái phép dữ liệu cá nhân hoặc điều khiển thiết bị. Theo đó, pháp luật cần quy định bắt buộc về xác thực bổ sung đối với các thao tác nhạy cảm, phân quyền truy cập và cô lập các hệ thống có chức năng khác nhau, nhằm hạn chế nguy cơ một bộ phận bị xâm nhập kéo theo sự mất an toàn của toàn bộ phương tiện. Đồng thời, cần xác lập trách nhiệm bảo đảm an ninh mạng của nhà sản xuất trong suốt vòng đời phương tiện, từ kiểm thử khả năng chống thao túng AI trước khi đưa ra thị trường đến liên tục giám sát, phát hiện, cảnh báo và khắc phục các lỗ hổng bảo mật trong quá trình sử dụng.
[1] Angus Grigg, “We got a cybersecurity expert to hack this BYD. It was too easy”, ABC News, 21/9/2026.
[2] https://www.fortifylabs.io/index.html
[3] Fortify Labs (2026), “BYD Shark 6: What Wasn’t in the Four Corners Episode”, 28/9/2026.
ABC Ombudsman (2026), “Ombudsman Investigation Report: Asleep at the Wheel”, 20/10/2026.
[4] Carsales, “BYD Shark 6 remote hack exposes security risks”, 23/9/2026.
[5] ABC Ombudsman, báo cáo ngày 20/10/2026, nguồn đã dẫn; ABC, “Asleep at the Wheel”, bản ghi chương trình Four Corners, 21/9/2026.
[6] Bruce Newton, “BYD Shark security investigation confirmed”, Carsales, 28/9/2026.
[7] Australian Department of Infrastructure, “Connected vehicles”, (truy cập 16/11/2026).
[8] NHTSA, Investigation RQ 15-004, mở ngày 24/7/2015, ; NHTSA, Recall 15V-461.
[9] UK National Cyber Security Centre, “Impact of AI on cyber threat from now to 2027”, 7/5/2025.
[10] United Nations Economic Commission for Europe (UNECE), “UN Regulation No. 155 – Uniform provisions concerning the approval of vehicles with regards to cyber security and cyber security management system”, bản công bố ngày 10/1/2025, mục 7.2.
UNECE, “UN Regulation No. 156 – Uniform provisions concerning the approval of vehicles with regards to software update and software updates management system”, bản công bố ngày 9/3/2021, mục 7.1–7.2.
[11] US Department of Commerce, Bureau of Industry and Security, “Securing the Information and Communications Technology and Services Supply Chain: Connected Vehicles; Final Rule”, Federal Register, 16/1/2025, Vol. 90, No. 10, tr. 5360–5424.
[12] Office of the Australian Information Commissioner (OAIC), “Australian Privacy Principles”.
[13] Australian Department of Infrastructure, Transport, Regional Development, Communications and the Arts, “2024 Annual Progress Report: 2024–27 National Connected and Automated Vehicle (CAV) Action Plan”, mục 3.1, tr. 6.
[14] Reuters, “Tesla cars banned from China's military complexes on security concerns - sources”, 19/3/2021.
[15] Reuters, “US military bans BYD vehicles from strategic air base in Japan”, 23/10/2026.
[16] Quốc hội, Luật Trí tuệ nhân tạo số 134/2025/QH15, Điều 14.